各单位:
作为2026年国家网络安全宣传周的重要活动之一,网络安全与信息化中心(以下简称“网信中心”)组织开展了学校2026年度“钓鱼邮件”攻防演练活动。此次攻防演练目的旨在检验全校师生识别钓鱼邮件的能力,强化校园网络安全意识;排查校园邮件系统、信息系统防护短板,防范因钓鱼邮件引发的账号被盗、师生个人信息泄露、业务系统被入侵、数据失窃、财务被骗等安全事件,落实网络安全与数据安全相关法律法规,筑牢校园网络安全防线。现将演练情况通报如下:
一、总体情况
本次“钓鱼邮件”攻防演练9月21日开始,9月25日结束。演练面向全体师生,共设计两套场景(图1),发送邮件14000封(学生12004封、教师1996封),其中打开邮件人数735人(5.3%),点击链接人数265人(1.9%),提交数据人数157人(1.1%)。在打开邮件的人群中,点击链接的比例是35.4%,提交账号信息的比例是21.1%,在点击链接的人群中,提交账号信息的比例是59.5%。本次演练累计危险操作422人次,平均中招率1.9%,无反复中招人员。详细数据如下:
钓鱼邮件群体 |
目标人数 |
中招操作 |
中招率 |
教职工 |
1996 |
162 |
8.1% |
学生 |
12004 |
103 |
0.9% |
总体 |
14000 |
265 |
1.9% |
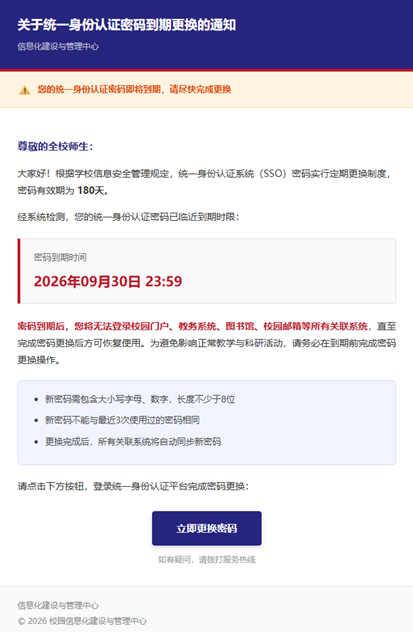
图1 钓鱼邮件攻击样例
二、数据分析
1.师生打开邮件的总体比例较低(735人,占5.3%),说明师生对钓鱼邮件有较强的辨识能力,其中学生场中招率为0.9%,明显低于教师场的8.1%,学生辨识能力强于教师。
2.打开邮件的人群中,点击链接的比例达35.4%;在点击链接的人群中,提交账号信息的比例达59.5%;提交敏感信息157人次,占发送总量的1.1%。数据表明部分师生对钓鱼邮件的辨识能力仍不足,安全防范意识亟待提高。
3.与2024年和北京大学联合开展的钓鱼邮件攻防演练对比,呈现出两个特点:一是在发送邮件规模增加的基础上各种风险在降低,证明师生的防范意识明显增强;二是师生两个群体对比,教职工的中招率上升,说明教职工的防范意识有待加强。
对比指标 |
2024年 |
2026年 |
变化情况 |
发送邮件总量 |
9658封 |
14000封 |
增加4342封,增长45.0% |
打开邮件人数 |
603人 (6.24%) |
735人 (5.25%) |
打开率下降0.99个百分点 |
点击链接人数 |
413人 (4.28%) |
265人 (1.89%) |
点击率下降2.38个百分点 |
提交数据人数 |
174人 (1.80%) |
157人 (1.12%) |
提交率下降0.68个百分点 |
中招率 |
学生 |
1.47%(109/7437) |
0.86%(103/12004) |
下降0.61个百分点 |
教师 |
2.93%(65/2221) |
8.12%(162/1996) |
上升5.19个百分点 |
三、“钓鱼邮件”识别小常识
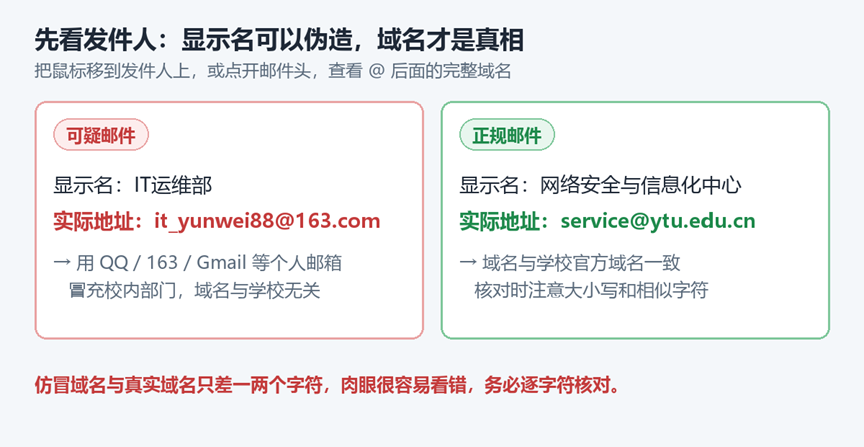
第一步,先看发件人。一定不要只看发件人的名称!骗子会把发件人名称伪装成“学校运维”“管理员”“财务处”“XX领导”“XX银行”等。收到邮件后,一定要点开发件人,查看其完整的邮箱地址,尤其是邮箱地址后面的域名(@后面)。示例:校内正规邮箱XXXXX@ytu.edu.cn(ytu.edu.cn是学校域名)。可疑示例:用QQ、163、Gmail等邮箱冒充学校邮箱,例如发件人为“管理员”,实际邮箱却是it_yunwei88@163.com,大概率就是钓鱼邮件。或者使用易混淆的域名,比如域名是y1u.edu.cn(应该是ytu)等,一定是钓鱼邮件。
第二步,看邮件正文内容。高频钓鱼话术主要有:“账号即将冻结、密码过期、邮箱权限到期,请立即点击链接验证”“紧急通知、领导临时安排,请下载附件审批付款”“您有一笔待理赔、待领奖、待发票,请打开附件查看”“系统升级,需要重新输入账号密码”,等等。显著特点就是:通过制造紧张感、催促你立刻操作、让你不要多想马上点链接或下载附件等,这种情况一定要高度警惕,即使邮箱为校内正规邮箱。校内同事发送的可通过其他方式联系发件人或者寻求网信中心技术支持。
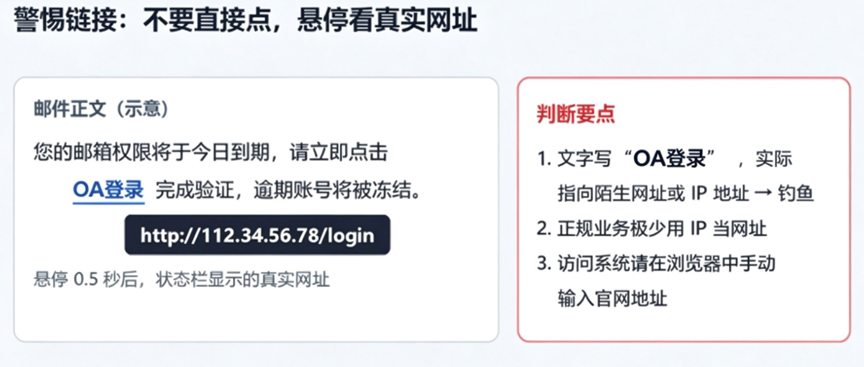
第三步,看链接地址。鼠标悬停在链接上(不要点击),查看状态栏显示的真实网址。文字写“OA登录”,悬停出来却是陌生网址,一定是钓鱼邮件。直接用IP地址的,例如http://112.34.56.78/login,要高度警醒,大概率就是钓鱼邮件,正规业务极少直接用 IP 访问网页。无法确认的,一定要到官方网址登录查看。
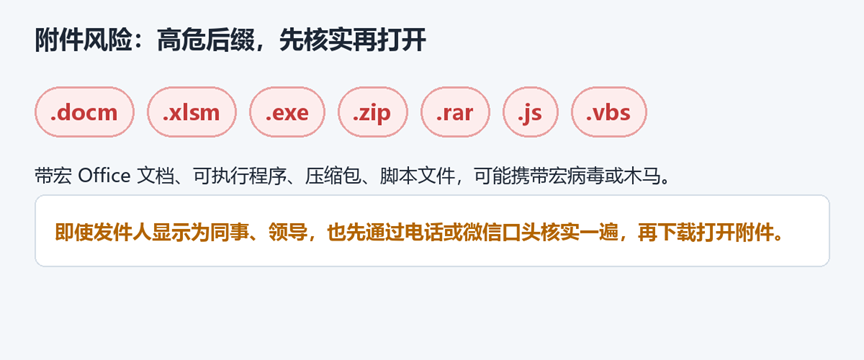
第四步,看文件名后缀。凡收到文件名后缀为.docm、.xlsm(带宏Office文档)、.exe、.zip、.rar、.js、.vbs 等附件,不要随便打开,应使用杀毒软件先行查杀。发件人是同事、朋友的,必要时也要先通过电话或其他方式核实,再下载打开附件。
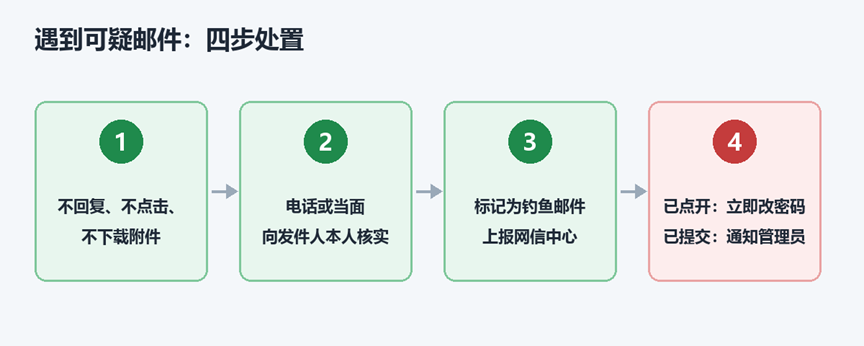
可疑邮件的日常处置原则:
1.不要回复邮件,不要点击链接,不要下载附件;
2.先通过电话或其他方式与发件人本人核实;
3.校内环境直接标记为钓鱼邮件,上报网信中心;
4.不慎点开链接,立刻修改账号密码;如果已经提交账号密码,马上通知管理员。
简单记忆口诀:看地址,辨域名;遇急事,先核实;不点陌生链,不打开可疑附件;密码验证码,邮件绝不交。
今后,网信中心还将通过组织开展“钓鱼邮件”攻防演练等方式,不断提升师生网络安全意识,坚决筑牢校园网络安全防线。
网络安全与信息化中心
2026年9月29日